变化跟不上
组织合并、人员调岗、兼职借调和外部人员到期,会同时影响多个账号和权限。规则能处理标准路径,例外仍需要管理员逐项判断。
IAM AgentPlus 基于我们现有的 IAM/云认证平台,为身份管理、组织管理、权限治理、应用接入与安全运营增加理解、规划、分析和受控执行能力。
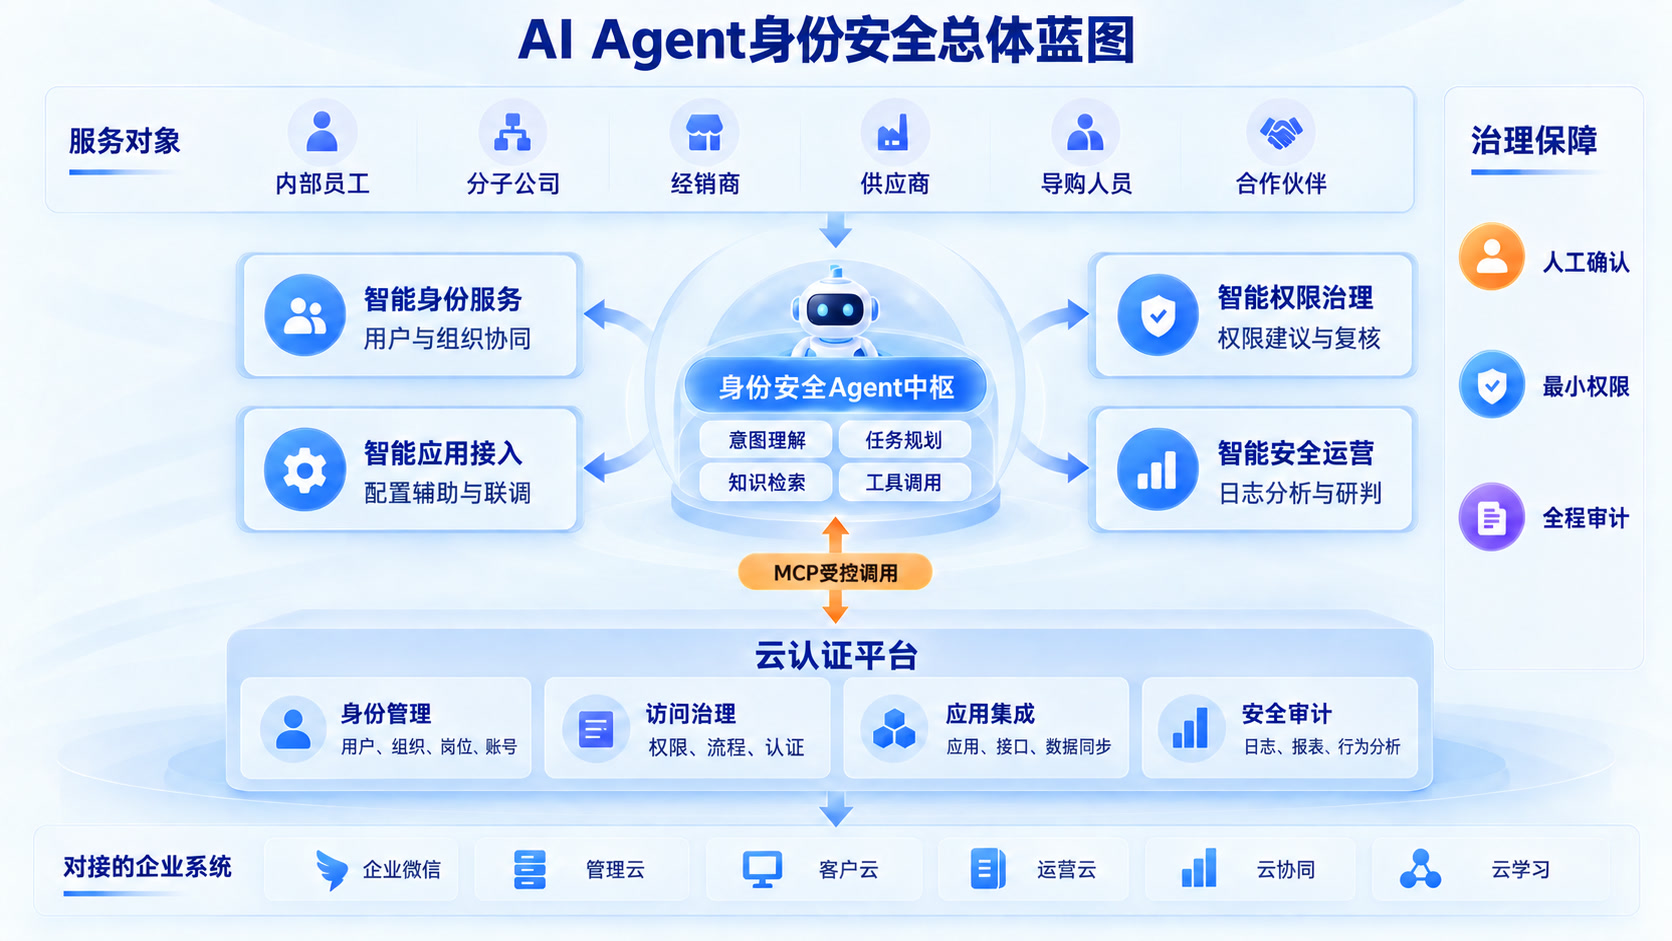
企业已经通过 IAM/云认证平台统一了用户、组织、账号、权限、认证、流程与审计。但平台连接的系统越多,日常运营就越需要理解业务变化、判断权限影响、处理例外并跨系统核验结果。
IAM AgentPlus 不替换这些基础能力,也不把大模型直接放到数据库和核心接口之前。它增加的是一层身份安全智能体:理解人的意图,读取被授权的上下文,规划任务,通过 MCP 调用原平台已经存在的服务,并把结果、依据和操作记录完整交还给人。
身份管理的主要矛盾,正在从“有没有系统”转向“系统能不能理解变化、解释原因并完成闭环”。
组织合并、人员调岗、兼职借调和外部人员到期,会同时影响多个账号和权限。规则能处理标准路径,例外仍需要管理员逐项判断。
审批人看到的是角色名和权限编码,却很难判断权限能做什么、为什么需要、与现有权限是否冲突,以及是否超出岗位基线。
登录、认证、授权、同步和操作日志分散在不同模块。安全人员拥有数据,却仍需要花时间还原时间线、影响范围和处置建议。
IAM AgentPlus 是我们现有 IAM/云认证产品的智能化延伸。它把已经验证的身份服务转化为可理解、可编排、可核验的 Agent 能力。
将“分析调岗影响”“给新应用准备接入方案”“调查异常登录”等自然语言目标,转换为身份安全领域任务。
关联人员、组织、岗位、账号、权限、应用、流程和日志,在被授权的数据范围内形成完整判断依据。
通过 MCP 工具调用现有用户、组织、账号、权限、认证、应用、流程与日志服务,不重建另一套 IAM。
从分析、建议、审批到执行与结果核验,把一次任务的依据、过程、异常和结果留在同一条审计链上。
从智能门户、管理控制台、企业微信和 API 进入,由专业 Agent 完成任务规划,再经过安全控制与 MCP 能力层调用现有云认证服务。
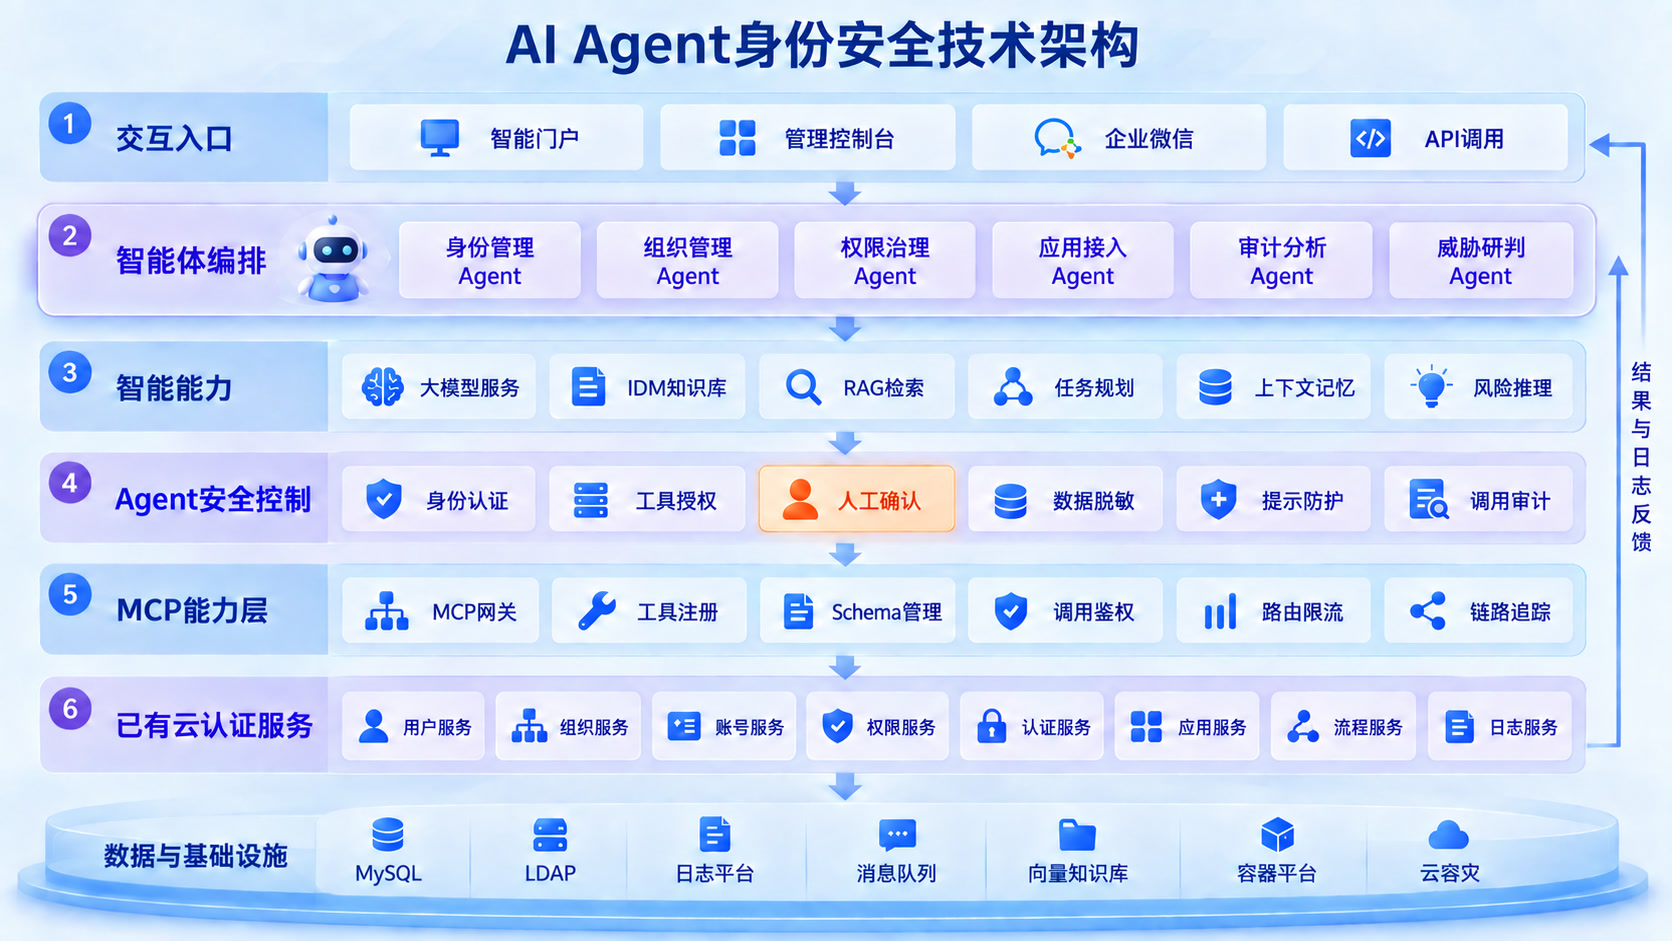
MCP 不是把底层接口直接交给模型,而是为现有服务增加一层面向 Agent 的能力目录、参数约束、授权校验和调用审计。
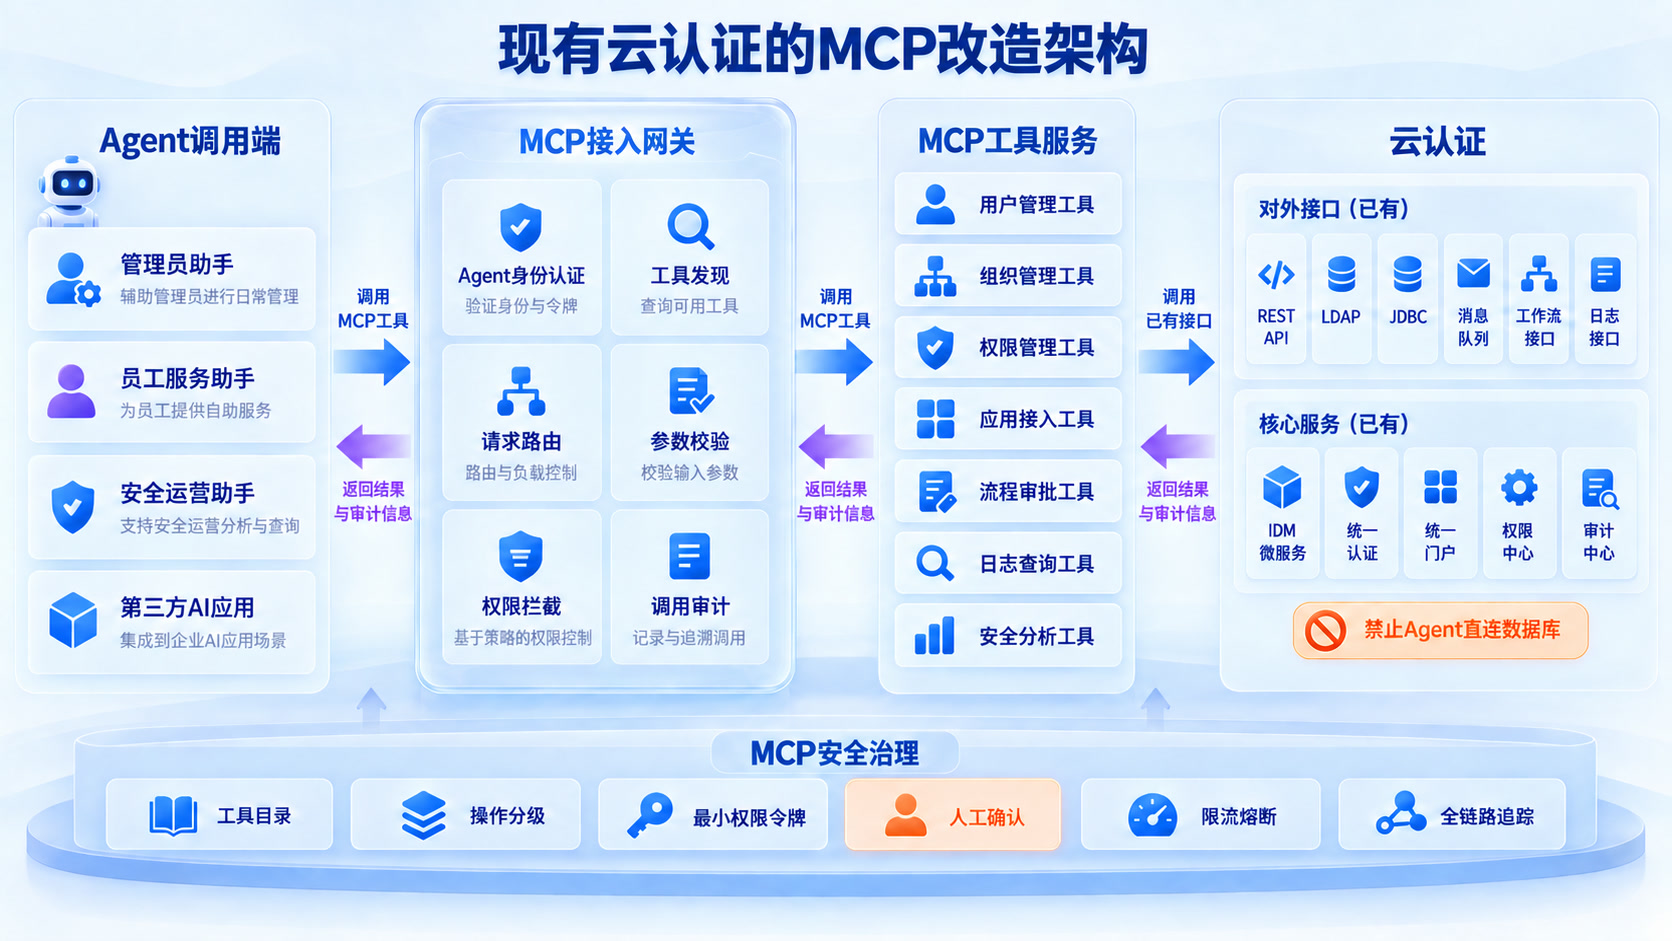
把已有用户查询、组织查询、账号处理、权限申请、认证策略、应用配置、流程发起和日志检索能力封装为工具。
明确每个工具的用途、输入参数、返回结构、错误码和风险等级,减少模型自由生成参数带来的不确定性。
根据发起人、Agent 身份、工具、目标对象与环境计算权限,未授权工具不可见、不可调用。
关联任务、提示、上下文、工具参数、审批过程、执行结果和异常信息,支持事后复核与责任追溯。
AgentPlus 不从“万能助手”开始,而是进入身份安全中高频、跨模块、依赖经验的真实工作。
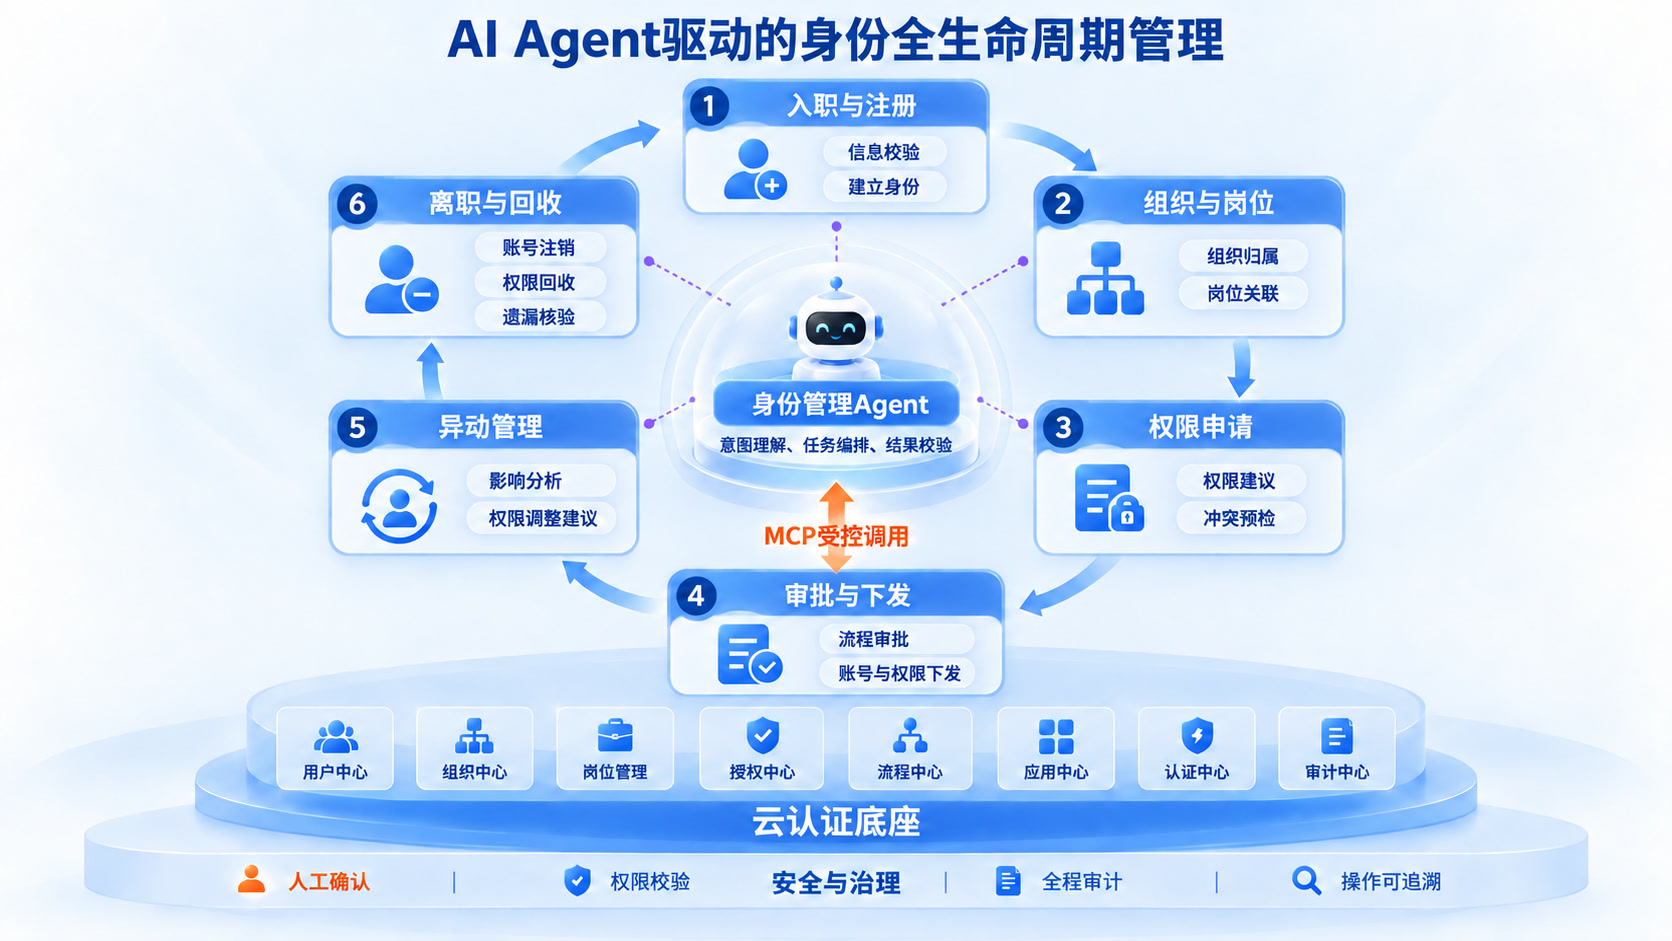
当员工入职、转岗、兼任、借调或离职时,Agent 汇总人员、组织、岗位、账号与权限上下文,生成保留、补齐、回收和待确认事项。
将角色名和权限编码翻译为业务含义,对照岗位基线、同岗参考、历史授权和冲突规则,给审批人一份可理解、可核查的建议。
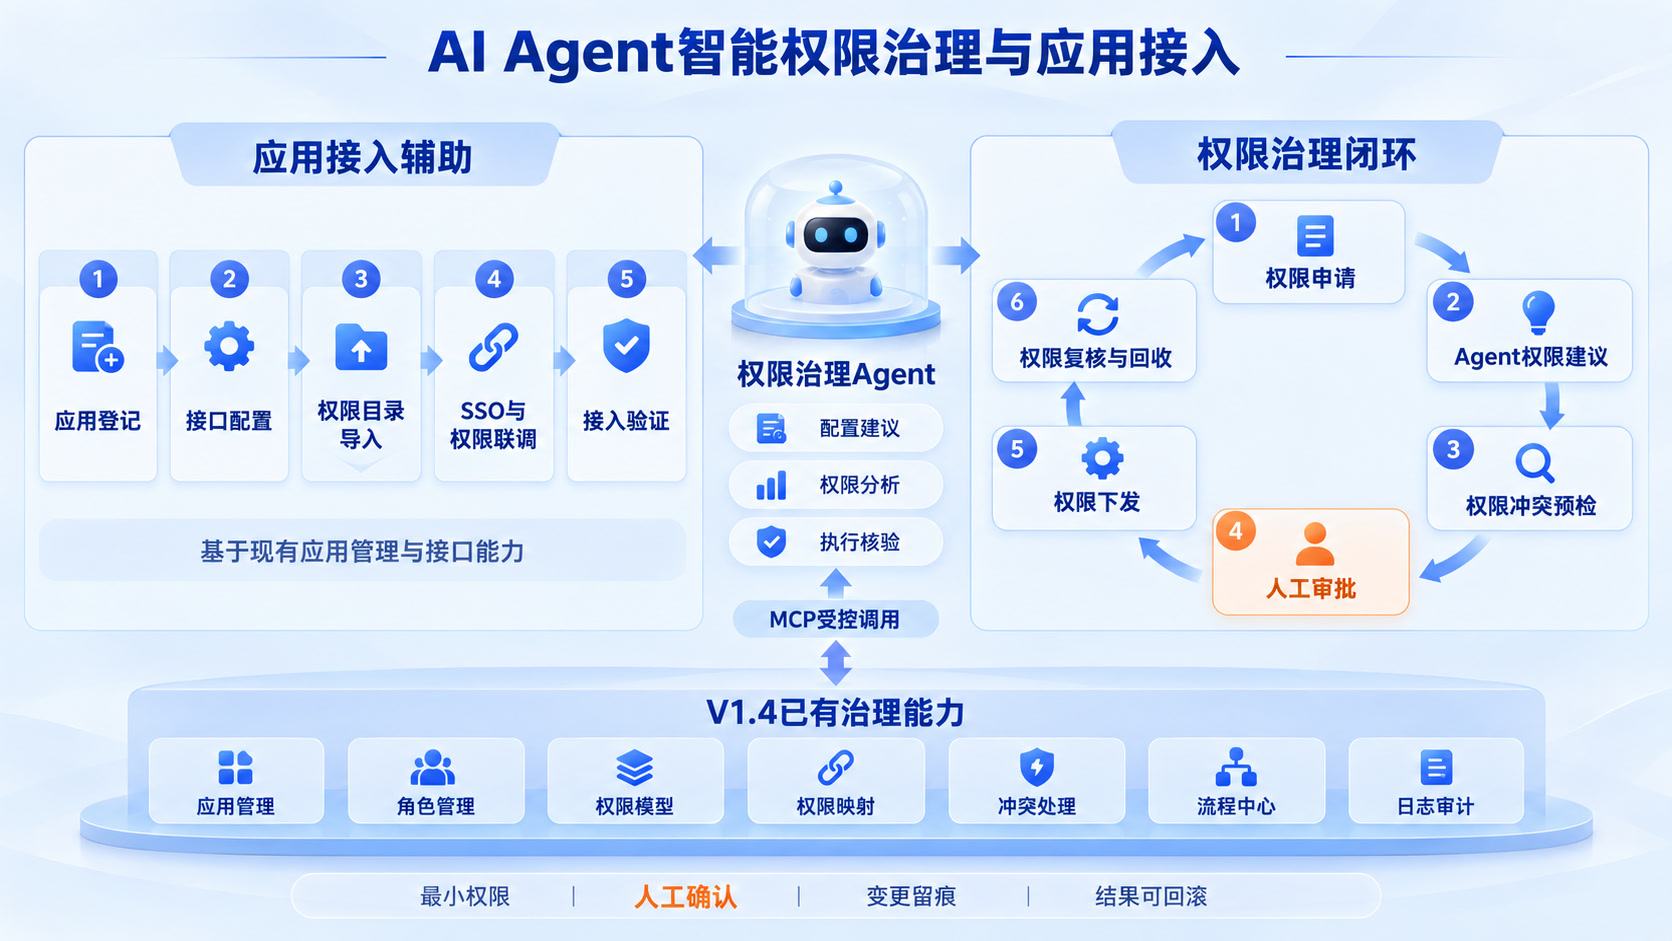
读取现有接入规范与应用资料,辅助梳理用户主键、组织映射、账号策略、权限模型、认证方式、回调配置、异常处理和验收清单。
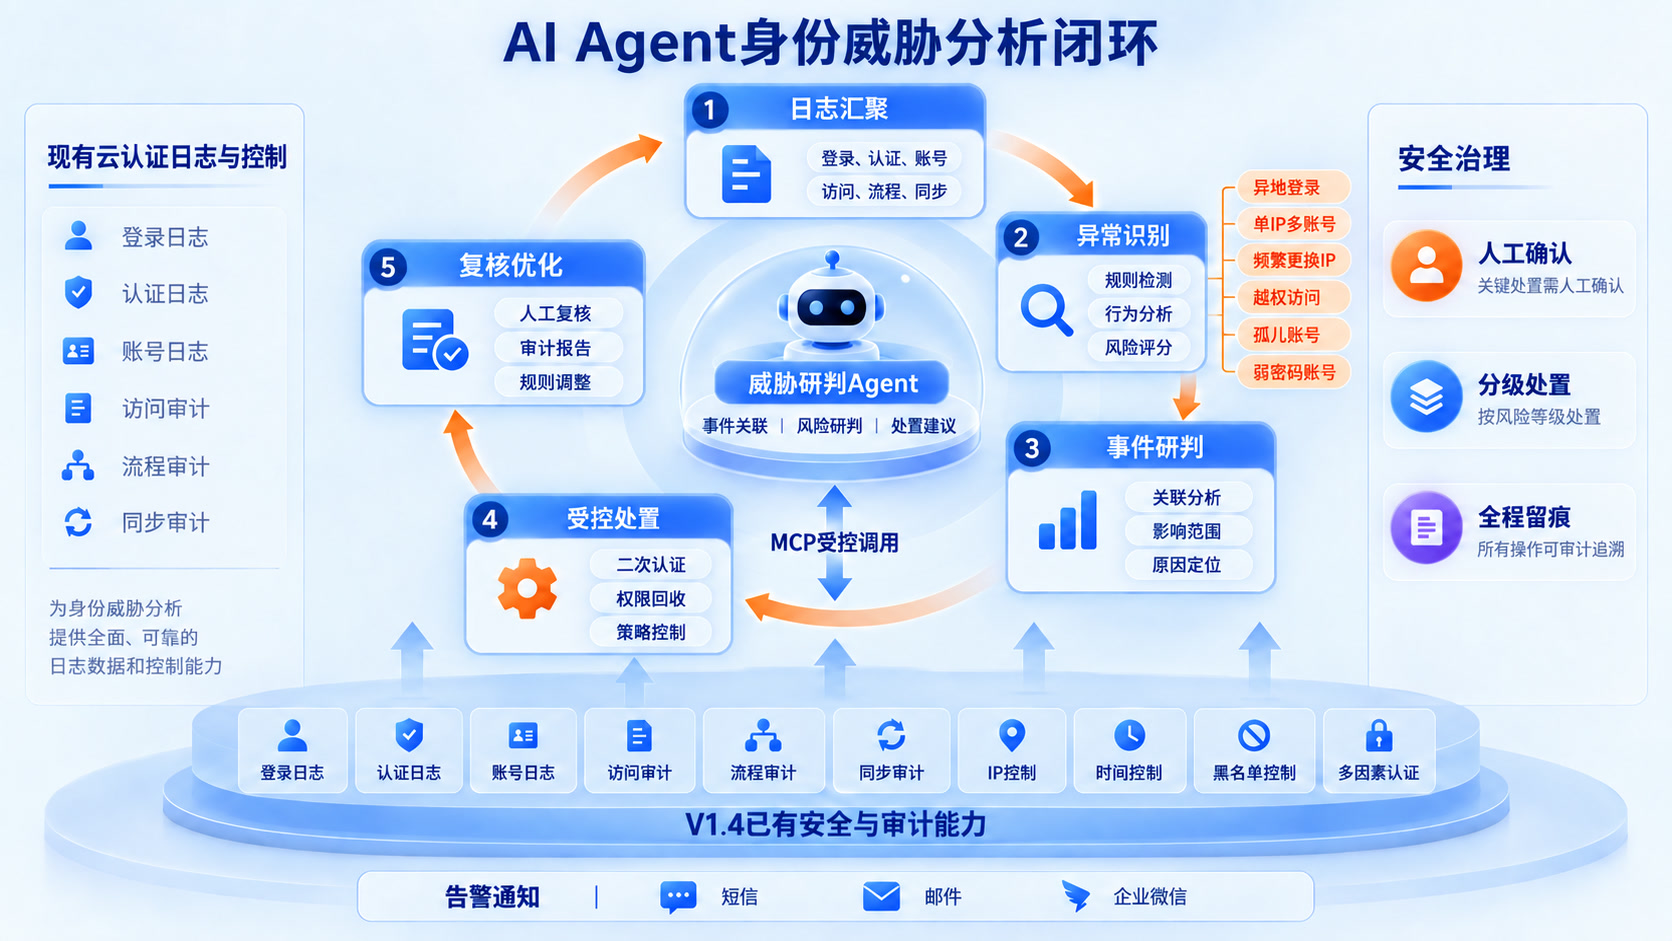
把登录、认证、账号变更、权限调整与访问日志串成事件时间线,关联人员、设备、位置、权限与历史行为,形成风险摘要和处置建议。
安全不建立在“模型永远不会犯错”之上,而是落实到 Agent 的身份、数据、工具、审批与审计边界中。
每个用户和 Agent 都有明确身份,任务与调用能够追溯到真实发起主体和责任主体。
工具和数据按任务、角色、对象与环境授权,只暴露完成当前工作所需的能力。
账号删除、敏感授权、批量变更等高风险动作进入原有审批或二次确认流程。
按最小必要原则提供上下文,对敏感字段进行过滤、脱敏或阻断,避免无关数据进入模型。
对外部内容、知识文档和工具返回进行信任判断,降低提示注入干扰任务与工具选择的风险。
记录问题、上下文、推理结果、工具调用、审批决定和执行结果,支持回查与核验。
从可解释的辅助能力开始,逐步扩展到受控执行,让技术能力与客户的治理成熟度同步演进。
以只读方式接入现有数据和知识,提供自然语言查询、权限解释、影响分析、日志摘要和审计取证。
结合规则与上下文生成权限建议、接入配置、处置方案和操作清单,由管理员或审批人判断。
对经过验证的工具开放受控调用。低风险动作按策略执行,普通变更进入流程,高风险动作人工确认。
AgentPlus 以现有云认证平台为业务底座,可结合客户的数据边界、模型选型和安全要求确定具体部署形态。
保留现有用户、组织、账号、权限、认证、应用、流程和日志服务。通过 MCP 网关、工具注册与授权策略,将成熟能力提供给 Agent 编排层。
优先选择数据完整、规则清晰、运营感知明显的场景。模型服务、知识库、日志存储与数据脱敏方式在项目阶段共同确认。
从一个真实身份运营问题开始,把已有平台能力通过 MCP 交给 Agent,在明确的授权、审批和审计边界内完成第一条业务闭环。
联系 IDMesh 团队